Kritična varnostna ranljivost PHP: kaj se je zgodilo in kako zaščititi svojo spletno stran?

by Luka Žvar
Dve novo razkriti ranljivosti v programskem jeziku PHP sta sprožili globalno varnostno opozorilo. Napadalcem lahko omogočita prevzem nadzora nad ranljivimi spletnimi strežniki, tudi brez uporabniškega imena ali gesla. Kaj se je zgodilo, kdo je ogrožen in kako pri Positivi skrbimo za varnost spletnih strani, trgovin in aplikacij naših naročnikov?
Kaj se je zgodilo?
- oktobra 2026 je svet spletnih tehnologij pretreslo razkritje dveh kritičnih varnostnih ranljivosti v PHP, enem najbolj razširjenih programskih jezikov za razvoj spletnih strani in aplikacij.
Ranljivosti, označeni kot CVE-2026-109618 in CVE-2026-109619, sta dobili skupno ime PHP2Shell. Obe sta ocenjeni z izjemno visoko stopnjo resnosti, 9,2 od 10 po lestvici CVSS v4.0.
Na nevarnost so opozorile tudi pomembne evropske in mednarodne institucije za kibernetsko varnost, med njimi ENISA, CERT-EU in britanski Nacionalni center za kibernetsko varnost (NCSC).
Razvijalci PHP so nemudoma izdali nujne varnostne popravke, saj bi lahko napadalci ob uspešni zlorabi ranljivosti izvajali zlonamerno programsko kodo neposredno na prizadetem strežniku.
Pomembno je poudariti, da ne gre za vdor v vse spletne strani, temveč za kritični ranljivosti, ki lahko omogočita napad na sisteme brez ustreznih varnostnih popravkov.
Zakaj je PHP2Shell tako nevaren?
PHP predstavlja pomemben del infrastrukture sodobnega spleta. Uporablja se za delovanje številnih spletnih strani, spletnih trgovin, portalov in poslovnih aplikacij.
Med najbolj poznanimi sistemi, ki temeljijo na PHP, so:
- WordPress in WooCommerce,
- Magento oziroma Adobe Commerce,
- Drupal,
- Joomla,
- številne namenske spletne in poslovne aplikacije.
Posebnost zadnjega varnostnega incidenta je, da ranljivosti nista neposredno povezani z napako v posameznem spletnem mestu ali njegovem vtičniku, temveč v samem jedru PHP.
To pomeni, da lahko ranljivost obstaja tudi na spletni strani, ki je sicer ustrezno razvita in uporablja posodobljene vtičnike.
V določenih okoliščinah lahko napadalec ranljivost izkoristi brez prijave v administracijo in celo preden spletna aplikacija začne izvajati svojo običajno programsko kodo.
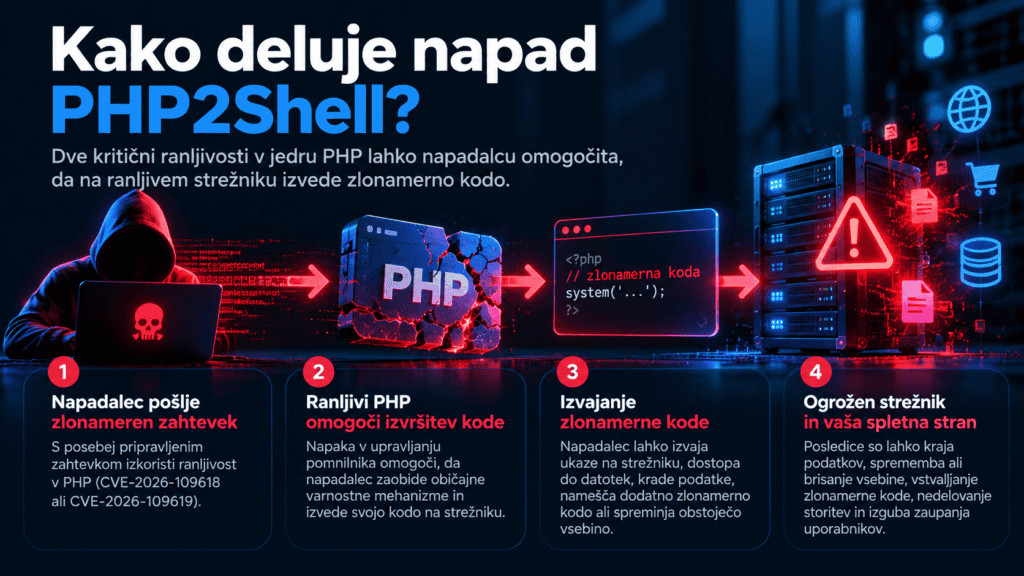
Slika 1: Kako deluje napad
Kaj lahko napadalec doseže?
Uspešen napad lahko glede na konfiguracijo strežnika in pravice PHP-procesa omogoči:
- izvajanje nepooblaščene programske kode na strežniku,
- dostop do občutljivih podatkov in konfiguracijskih datotek,
- krajo uporabniških podatkov, gesel ali dostopnih žetonov,
- spreminjanje ali brisanje podatkov,
- vstavljanje zlonamerne kode v spletno stran,
- prekinitev delovanja spletnih storitev.
Za podjetje lahko takšen incident pomeni precej več kot zgolj nedelujočo spletno stran. Posledice lahko vključujejo finančno škodo, izgubo zaupanja strank, motnje poslovanja in morebitne obveznosti v zvezi z varstvom osebnih podatkov.
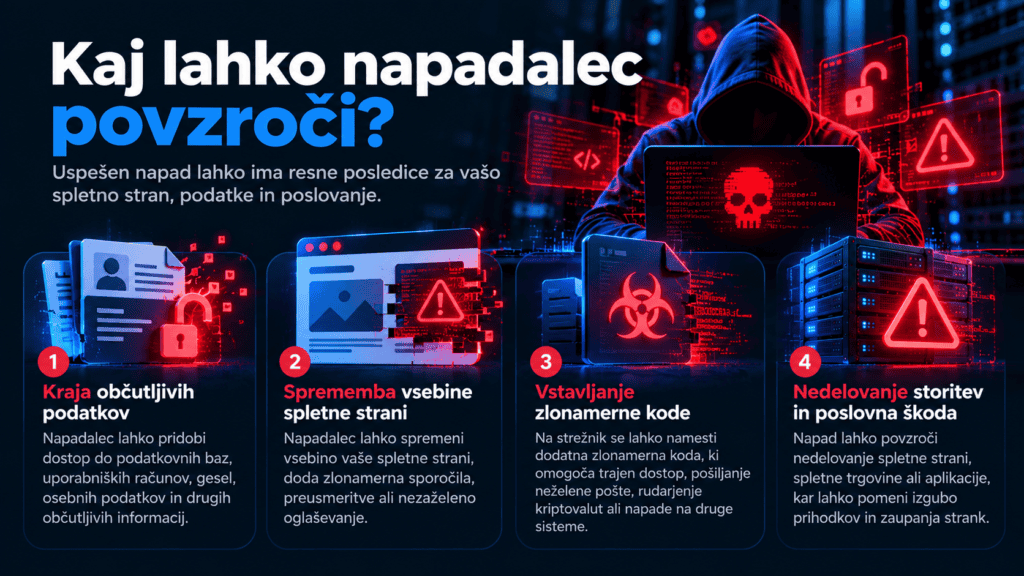
Slika 2: Kaj lahko napadalec povzroči
Kako ranljivosti delujeta? Nekoliko bolj tehnično
Obe ranljivosti sta povezani z nepravilnim upravljanjem pomnilnika v PHP.
CVE-2026-109618 – napaka pri obravnavi pomanjkanja pomnilnika
Do težave lahko pride, ko PHP med obdelavo zahtevka doseže pomnilniško omejitev (out-of-memory oziroma OOM). V določenih primerih se izvajanje prekine, ko notranji podatki še niso pravilno inicializirani. Naknadno čiščenje pomnilnika lahko zato povzroči njegovo poškodbo, ki jo je mogoče izkoristiti za izvajanje zlonamerne kode.
CVE-2026-109619 – uporaba neveljavnega stanja pomnilnika
Druga ranljivost je povezana s podatki, ki lahko po zaključku ali prekinitvi zahtevka ostanejo nepravilno ohranjeni. Naslednji zahtevek lahko dostopa do pomnilnika, ki je bil že sproščen. Takšno stanje, poznano kot use-after-free, lahko napadalcu omogoči dostop do občutljivih informacij ali izvajanje kode.
Obe ranljivosti sodita med nevarnosti tipa RCE (Remote Code Execution), kar pomeni oddaljeno izvajanje kode.
Ranljive so lahko različne strežniške konfiguracije, med drugim PHP-FPM, Apache mod_php, php-cgi, FrankenPHP in LiteSpeed. Dejanska možnost izkoriščanja je odvisna od konfiguracije in drugih tehničnih okoliščin.
Katere različice PHP so prizadete?
Razvijalci PHP so 21. oktobra 2026 objavili naslednje popravljene različice:
| Različica PHP | Varnostno popravljena različica |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
Starejše različice PHP, zlasti tiste, ki ne prejemajo več uradnih varnostnih popravkov, predstavljajo dodatno tveganje. Pri distribucijskih paketih je treba preveriti tudi morebitne varnostne popravke, ki jih je ponudnik operacijskega sistema prenesel v svojo različico PHP.
Zgolj posodobitev sistema WordPress, Magenta ali njegovih vtičnikov ne odpravi teh ranljivosti. Potreben je varnostni popravek samega PHP oziroma ustreznega strežniškega paketa.
Kaj pomeni vse hitrejša uporaba umetne inteligence pri kibernetskih napadih?
Primer PHP2Shell odpira še eno pomembno vprašanje: kako umetna inteligenca spreminja področje kibernetske varnosti?
Varnostni raziskovalci so pri analizi in preverjanju teh ranljivosti uporabljali tudi napredna orodja umetne inteligence. Takšna orodja lahko bistveno pospešijo iskanje varnostnih napak, razumevanje kompleksne programske kode in preverjanje možnosti njihove zlorabe.
To pa pomeni, da se lahko skrajšuje tudi čas med razkritjem ranljivosti in prvimi poskusi napadov.
Umetna inteligenca sama po sebi ni povzročila ranljivosti v PHP. Vseeno pa spreminja razmerje med hitrostjo odkrivanja varnostnih pomanjkljivosti in časom, ki ga imajo skrbniki sistemov za njihovo odpravo.
Varnost spletnih rešitev zato ne more več temeljiti zgolj na občasnem posodabljanju. Potrebni so stalno spremljanje, vzdrževanje in pravočasno odzivanje na nove grožnje.
Kako pri Positivi skrbimo za varnost vaših spletnih rešitev?
Pri Positivi se zavedamo, da spletna stran ali aplikacija ni zgolj digitalna predstavitev podjetja. Za številna podjetja je ključni del vsakodnevnega poslovanja, komunikacije s strankami in ustvarjanja prihodkov.
Prav zato varnost obravnavamo kot sestavni del razvoja, gostovanja in dolgoročnega vzdrževanja spletnih rešitev.
Aktualne varnostne ranljivosti PHP spremljamo in jih obravnavamo z ustrezno prioriteto. Naš cilj je zagotoviti, da so sistemi, za katere skrbimo, pravočasno pregledani, ustrezno posodobljeni in čim bolje zaščiteni pred znanimi grožnjami.
Naš pristop temelji na več pomembnih področjih.
1. Redno posodabljanje programske opreme
Spremljamo varnostne posodobitve programskih okolij, spletnih sistemov in njihovih komponent.
Pri tem ne gre zgolj za posodobitve vidnega dela spletnih strani, temveč tudi za strežniško infrastrukturo, programske knjižnice, podatkovne baze in druge ključne elemente informacijskega sistema.
2. Varna in ustrezno konfigurirana strežniška okolja
Varnost spletne aplikacije je močno odvisna tudi od okolja, v katerem deluje.
Pravilna konfiguracija strežnikov, omejevanje dostopnih pravic, varnostne nastavitve in ustrezna ločitev posameznih storitev pomembno zmanjšujejo tveganje za nepooblaščene dostope.
3. Spremljanje varnostnih tveganj
Razvoj novih groženj zahteva proaktiven pristop.
Zato spremljamo varnostna opozorila, ranljivosti in priporočila proizvajalcev tehnologij ter relevantnih varnostnih organizacij.
Ob kritičnih dogodkih, kot je PHP2Shell, je pomembno hitro oceniti, kateri sistemi so lahko prizadeti, in določiti ustrezne ukrepe.
4. Varnostno kopiranje in možnost obnove
Tudi ob najboljših preventivnih ukrepih popolne varnosti ni mogoče zagotoviti.
Zato so ustrezno zasnovljene varnostne kopije, preverjeni postopki obnove in načrti za odzivanje na incidente pomemben del zanesljivega informacijskega okolja.
5. Dolgoročno vzdrževanje in strokovna podpora
Spletna rešitev po objavi ni zaključena zgodba.
Tehnologije se razvijajo, varnostne zahteve spreminjajo, vsakodnevno pa se odkrivajo tudi nove ranljivosti.
Zato naročnikom priporočamo redno strokovno vzdrževanje, ki zajema tako tehnično brezhibnost kot varnost in dolgoročno stabilnost delovanja.
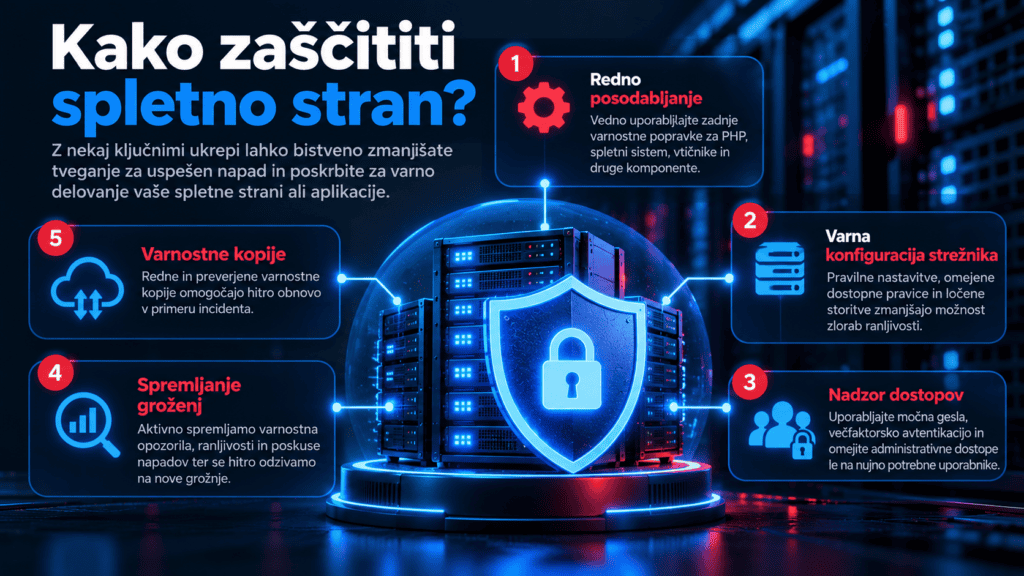
Slika 3: Kako zaščititi spletnos stran.
Kaj lahko že danes naredite za varnost svoje spletne strani?
Ne glede na to, ali upravljate manjšo predstavitveno stran, spletno trgovino ali kompleksnejši poslovni portal, priporočamo naslednje korake:
- Preverite različico PHP, ki jo uporablja vaš strežnik, in ali vsebuje najnovejše varnostne popravke.
- Preverite stanje spletnega sistema in vseh njegovih dodatnih komponent.
- Poskrbite za ustrezne varnostne kopije, ki omogočajo obnovo v primeru incidenta.
- Preglejte dostopne pravice in omejite administrativne dostope na nujno potrebne uporabnike.
- Vzpostavite spremljanje varnostnih dogodkov, predvsem na javno dostopnih sistemih.
- Dogovorite se za redno tehnično vzdrževanje, če ga še nimate urejenega.
Če je vaš sistem izpostavljen kritični ranljivosti in ga ni mogoče nemudoma posodobiti, so lahko potrebni tudi začasni omejevalni ukrepi oziroma umik ranljive storitve iz javnega dostopa.
Pomembno: požarni zidovi in druge dodatne zaščite lahko zmanjšajo izpostavljenost, vendar ne nadomestijo namestitve ustreznega varnostnega popravka.
Varnost ni enkratna naloga, temveč neprekinjen proces
PHP2Shell je pomemben opomnik, da lahko tudi v najbolj razširjenih in uveljavljenih tehnologijah obstajajo resne varnostne pomanjkljivosti.
Ključno vprašanje zato ni zgolj, ali je bila vaša spletna stran ob izdelavi varna, temveč ali zanjo ustrezno skrbite tudi danes.
Pri Positivi se osredotočamo prav na to: razvoj kakovostnih spletnih rešitev, zanesljivo infrastrukturo in dolgoročno tehnično podporo.
Našim naročnikom želimo omogočiti, da se lahko osredotočijo na svoje poslovanje, medtem ko za tehnično stabilnost, vzdrževanje in varnost njihovih digitalnih rešitev skrbijo strokovnjaki.
Potrebujete pregled varnosti spletne strani ali zanesljivega partnerja za njeno vzdrževanje?
Ekipa Positive vam lahko pomaga pri pregledu obstoječega spletnega okolja, oceni varnostnih tveganj, posodobitvah ter vzpostavitvi dolgoročnega vzdrževanja spletnih strani, trgovin in poslovnih aplikacij.
Positiva – vaš partner za varne, zanesljive in sodobne digitalne rešitve.
Recommended Posts
Brezpapirna tovarna: ko papir zamenjajo e-cenovke, podatki in pametna programska oprema
17. junija, 2026
Umbraco novosti iz prve roke: naši sodelavci na Codegarden 2026
11. junija, 2026
Začnimo
vaš projekt
Vsaki stranki se posvetimo 100 odstotno. Kontaktirajte nas in skupaj bomo našli najbolj optimalno rešitev za vaš posel, skupaj bomo ustvarili nekaj čudovitega.
ZAČNIMO PROJEKT